
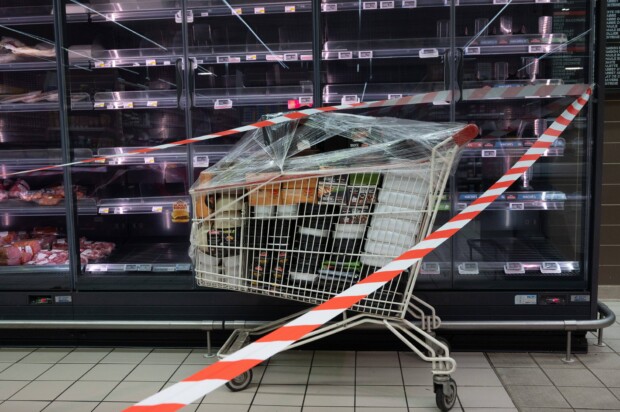
Hacker haben die Kühlanlagen Hunderter französischer Supermärkte ferngesteuert auf bis zu 50 Grad Celsius hochgefahren. Durch den Cyberangriff wurde die Lebensmittelversorgung eines ganzen Landes gefährdet, es kam auch zu Bränden.

 IMAGO / MAXPPP
Die Pariser Staatsanwaltschaft bestätigte am Montag eine Untersuchung zu einem groß angelegten Angriff auf die vernetzten Kühlanlagen mehrerer großer Lebensmittelhändler in ganz Frankreich, der zu gewaltigen Verlusten an Lebensmitteln geführt hat.
Besonders stark betroffen sind die Ketten Intermarché (Les Mousquetaires) und Coopérative U (Système U). Nach Angaben der Gruppen sind bei Intermarché und der Tochter Netto zwischen 150 und 300 Filialen getroffen; bei Coopérative U waren es 100 Standorte. Carrefour meldete 80 betroffene Supermärkte von insgesamt 6000, Monoprix etwa fünf Prozent seiner knapp 490 französischen Filialen. Auch E.Leclerc bestätigte Angriffe auf mehrere Märkte. Ein Sprecher von Les Mousquetaires erklärte gegenüber der Zeitung Le Figaro, die Kühlschränke seien sechs Stunden lang auf 50 Grad aufgeheizt worden, alle darin gelagerten Lebensmittel mussten zur Vermeidung gesundheitlicher Risiken entsorgt werden.
Der Cyber-Analyst Félix Aimé von Sekoia nannte Spanien, Portugal, Polen, Deutschland und Belgien als weitere mögliche Ziele. Der französische Einzelhandelsverband Fédération du Commerce et de la Distribution forderte „volle Transparenz“ von dem betroffenen dänischen Hersteller Danfoss.
Cyber-Kriminelle nutzten Internet-Verbindung
Die Kühlanlagen in den Supermärkten werden von zentralen Steuergeräten gesteuert, die die gesamte Kühltechnik eines Marktes verwalten und meist über das Internet erreichbar sind. Wartungsfirmen können so aus der Ferne Einstellungen vornehmen. Die Hacker nutzten offenbar eine Schwachstelle in Software von Danfoss (unter anderem in älteren Versionen der AK-SM-800-Serie): Sie lösten einen forcierten Abtauvorgang aus und setzten die Temperaturvorgaben auf bis zu 50 Grad. Danfoss bestätigte, von den Angriffen in Frankreich zu wissen. Die betroffenen Geräte liefen mit einer veralteten Technik. Das Unternehmen betonte, Kunden seit Langem dazu aufgerufen zu haben, unterstützte Systeme aktuell zu halten und veraltete Anlagen zu modernisieren.
Erste Warnung vor zwei Monaten
Bereits im August hatte das Sicherheitsunternehmen Claroty (Team82) Schwachstellen im Danfoss-AK-SM-800A-Controller veröffentlicht. Updates sollten unter anderem Authentifizierungsprobleme und die Möglichkeit zur Code-Ausführung beheben.
Dominique Schelcher, CEO von Coopérative U, bezeichnete den Angriff auf X als „beispiellos“: „Geräte zu manipulieren, die für die Konservierung frischer Produkte und die Lebensmittelversorgung der Franzosen essenziell sind, ist inakzeptabel.“ Intermarché-CEO Thierry Cotillard schätzte die Verluste gegenüber BFM TV auf „zig Millionen Euro landesweit an einem einzigen Tag“. In einzelnen Filialen im Elsass (etwa Haguenau) summierten sich die Schäden bereits auf Hunderttausende Euro.
Tausende Kunden standen jedenfalls vor leeren Kühlregalen – und sahen eine Demonstration davon, wie Cyber-Kriminelle eine ganze Nation ängstigen können.

Sie müssenangemeldet sein um einen Kommentar oder eine Antwort schreiben zu können
Bitte loggen Sie sich ein
Anscheind war es ja auch noch nicht mal schwer, schlag nach bei… Danisch.
Tja – wie immer eine veraltete Technik, kombiniert mit einer bereits überholten DV-Struktur.
Bei ALDI sehe ich seit Monaten in mehreren Läden tropfende Kühlsysteme. Die Kühlkette dürfte da schon deutlich unterbrochen sein. Aber solchen Unternehmen ist der Umsatz/Cash-Flow wichtiger als das Wohl der Käufer. Noch wichtiger ist im Kühlbereich Tierwohl das Angebot geschächteten Fleisches. Halal und Vegan, Bio sowieso. Hoffentlich kocht es bal in den deutschen Discounter .
Für AK-SM-800 (ohne A) gibt’s seit 2021 keine Updates mehr, die kann man spätestens jetzt entsorgen. Durch den Kauf völlig unnötiger IoT-Systeme (Temperatureinstellung über das Internet – WIESO?) hat man sich der Updatepolitik der Hersteller komplett ausgeliefert.
Vor allem das Personal nicht ausreichend geschult!!!
M.E. sollte man solche Vorkommnisse als Aspekt des Ostkrieges in Frage stellen. Bekanntlich ist Russland wenig begeistert, dass mehrere westliche Länder die Ukraine militärisch unterstützen (ich verzichte an dieser Stelle sehr gern auf Hymnen und Legitmierungen warum es diesen Krieg braucht oder eben nicht, das soll ein anderes Thema sein). In der Theorie des Westens würden die Ukraine und Polen zu Frontstaaten, Deutschland würde ggf. lediglich zum Drehkreuz zur Durchleitung von Truppen und Material. Dass ein Gegner aus rein taktischer Überlegung daran denken könnte, die Versorgung und Nachschub zu stören liegt auf der Hand. Im westlichen Diskurs wird die Bedrohung… Mehr
Wenn ich sehe, wie durch die Chefetage des Unternehmens, für das ich aktuell tätig bin, das Thema KI als Allheilmittel für alles und als Garant für Kostenreduzierung propagiert wird, ohne die tatsächlichen Kernprobleme anzugehen, wird mir ganz schwummerig.
Wie die kleinen Kinder kurz vor Weihnachten in der Spielwarenabteilung.
Ich warJahrzehnte lang als DV- und SAP – Berater tätig. 90 % meiner Projekte hatten mangelhafte DV-Anpassungen mit mangelhaften DV-Kenntnisse der Anwender bis in die Abteilung der zentralen DV. Was hier zu sehen ist beruht auf Inkompetenz der Verantwortlichen.
Heute waren es Tiefkühlschränke in französischen Supermärkten, morgen vielleicht die Trinkwasserversorgung einer Stadt – Vernetzung über das Internet ist strukturell unschützbar unsicher, oder?
Das dürfte auch auf die Bahn und die gesamte Energieversorgung zutreffen.
Jein.
Mit einer vernünftige Absicherung mittels Routern, Firewall u. Co., ggf. VLANs – und vor Allem KnowHow – kann man den Aufwand u. damit die Kosten eines Einbruchs schon sehr hoch ziehen.
Es ist halb wie im üblichen Leben.
Wichtig ist, daß dein Zaun höher als der deines Nachbarn ist.
Für mich sind diese Angriffe deutliche Warnungen. Was nicht zwingend online sein muss, darf auch nicht online sein oder werden. Wir müssen umdenken und dürfen nicht gutgläubig sein. Hier die Tiefkühlprodukte in franz. Supermärkten und vor kurzem die Wechselrichter in einer China Cloud. Damit hätte man einen europaweiten Blackout verursachen können! Aus der Google-Suche: Im August 2026 wurde eine kritische Sicherheitslücke in der Cloud-Plattform des chinesischen Wechselrichter-Herstellers Sungrow durch den deutschen Softwareentwickler Marlon Starkloff entdeckt und öffentlich gemacht. [1, 2] Kernfakten zum Vorfall Umfang: Betroffen war die Cloud-Infrastruktur (iSolarCloud) von Sungrow, über die Hunderttausende Solaranlagen und Wechselrichter in Deutschland und… Mehr
Wie könnte sich das bei unseren PKWs auswirken, wenn da mal in die gesamte SW bösartig eingegriffen wird. Ich sehe da schon 30 Millionen stehende PKWs, weil vdL und unsere Politiker uns komplett überwachen wollen.
Warum müssen Kühlschränke vernetzt und warum übers Internet fernsteuerbar sein? Dafür gibt es keinen Grund. Außer man will Hackern und Saboteuren einen Zugriff ermöglichen. Wenn man will, kann man die Kühlgeräte eines Ladens an eine zentrale Bedieneinheit im Laden anschließen, Intranet ohne Zugang von außen. Man kann auch noch die Isttemperatur ins Netz stellen, aber ohne Eingriffsmöglichkeit von außen. Aber wir sind so modern, alles ist smart (wie damals Maxwell Smart der Superagent), alles kann von überall bedient werden, wozu brauchen wir Sabotagesicherheit?
Aber dazu müßte doch jemand 5 Minuten Arbeitszeit direkt vor Ort aufwenden. Und was das kostet …
Zu dieser Erscheinung braucht es im „besten Deutschland aller Zeiten“ oft keines Cyberangriffes. Vielmehr reichen Unterbrechungen der realen Lieferketten bzw. des regelmäßigen, mehrtägigen Ausfalls der Kühlregale aus, insbesondere in der warmen Jahreszeit.
Mir erschließt sich der Nutzen nicht, Kühlschränke per Internet steuern zu können, wenn man doch Vorort sein muss, um zu sehen, wie, bzw. in wie weit diese Kühlschränke belegt bzw. in Benutzung sind.
Ist halt angesagt – mit allen dazugehörigen Risiken: >>>Internet der Dinge – Wikipedia<<< Hoffentlich hängen nicht auch noch US-Nuklearwaffen am Internet.
Wie sonst könnte der Iran die USA vorführen?
IoT ! Kann absolut Sinn machen !
In vielen Fällen ist es aber nur dumme Spielerei. Ohne weiteren Nutzen.
Ich habe mal von einem Fall gelesen, da hat ein Heizungsbauer seine Heizungen fest mit‘ner Portweiterleitung ins Internet gehängt.
Natürlich Standardbenutzer u. -passwort nicht geändert.
Da war dann ratzfatz Party angesagt.
Sind nicht wir alle mit TV, PC, Smartphone und der Weißen Ware über Alexa bestens vernetzt? Wann taut es bei uns im Kühlschrank, kocht es im Aquarium oder Terrarium? Wann werden wir feststellen, dass all unsere Bankkonten unbefragt geleert wurden.
Schöne neue Welt
Jein. – TV ja, als Client f. Netflix u. Co. – PC f. Internet. – Smartphone ebenso. Und alle Obigen bauen v. sich aus die Verbindung auf, es gibt im Router keine Port-Weiterleitung. Heißt, wenn Offline, dann auch v. außen nicht erreichbar. Und wenn, dann nur über VPN, in meinem Fall WireGuard. Meinen Herd, als IoT hätte ich ins Netz hängen können, habe ich aber nicht, weil warum ? Wenn ich den steuern muss, muss ich auch vor ihm stehen. Deswegen macht es keinen Sinn, daß der im Netz hängt u. v. außen irgendwie, ggf. über eine Cloud erreichbar wäre.… Mehr