Hacker überlasteten das Zugangssystem der BundID, damit war der Bürgerzugriff auf die digitalen Verwaltungskonten blockiert. Trotz gravierender Sicherheitslücken in der deutschen Digitalisierung beschließt die Regierung die „digitale Identität“.

 IMAGO / Hanno Bode
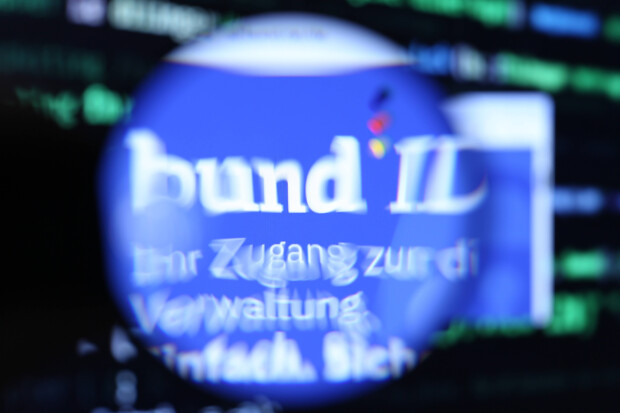
Ausgerechnet unter dem Slogan „Ihr Zugang zur digitalen Verwaltung. Einfach. Sicher.“ wirbt der Bund auf seiner Startseite id.bund.de für sein digitales Bürgerkonto BundID. „Einfach und sicher hackbar“ sollte da wohl eher auf der Website stehen. Aus dem staatlichen Versprechen wurde nun ein Fall für das Bundesamt für Sicherheit in der Informationstechnik (BSI): Nach einer massiven Cyberattacke sind mindestens 10.000 Bürgerkonten im niedrigen fünfstelligen Bereich betroffen.
Die Bundesregierung zog am Montag die Reißleine und deaktivierte die reguläre Anmeldung per Benutzername und Passwort vorübergehend komplett, wie das IT-Journal berichtete. Wer keinen elektronischen Personalausweis (eID) oder ein Elster-Zertifikat parat hatte, hatte schlicht keinen Zugang. Der Passwort-Login wurde inzwischen zwar wieder freigeschaltet, funktioniert ab sofort aber dauerhaft nur noch mit einer nachträglich eingeführten Zwei-Faktor-Authentifizierung.
Große Pläne, kaum Absicherung
Dabei ist die BundID längst kein unbedeutendes Projekt des Bundesministeriums des Inneren (BMI): Über das Portal, in dem sich bereits rund 7,7 Millionen Bürger registrieren mussten, soll der gesamte Behördenverkehr abgewickelt werden – vom digitalen Postfach bis zur Beantragung von BAföG, Elterngeld oder Wohngeld. Und das ist erst der Anfang: Bis 2028 will der Bund das System klammheimlich und mit gewohntem Ehrgeiz zur bundesweit einheitlichen „DeutschlandID“ entwickeln.
Wer sensible Daten einpflegen wollte, brauchte den elektronischen Personalausweis oder ein Elster-Zertifikat. Für einfachere Anträge begnügte sich der Staat dagegen jahrelang mit Benutzername und Passwort ohne zweiten Schutzfaktor. Die Folgen sind jetzt ersichtlich.
Hacker haben es leicht
Der Vorfall fügt sich nahtlos in eine Reihe von Hackerangriffen ein: Erst im August hatte ein Cyberangriff Teile der Berliner Verwaltung lahmgelegt und zeitweise die Wohngeld-Auszahlung für 50.000 Haushalte gefährdet. Für die geplante „DeutschlandID“ ist der jüngste Hack vor allem eines: ein weiteres Warnsignal, wie fragil die digitale Infrastruktur des Staates in Deutschland tatsächlich ist.
Ungeachtet dessen stimmt am kommenden Freitag der Bundesrat über das Digitale Identitätengesetz ab. Dies ist der finale Schritt, um die DeutschlandID in Deutschland einzuführen. Der Bundestag nahm den Gesetzentwurf bereits am 15. Oktober an – durch die Stimmen von CDU und SPD. Die Opposition aus AfD, Grünen und Linken stimmte größtenteils dagegen.
Das Gesetz schafft den deutschen Rahmen für die europäische EUDI-Wallet. Diese soll ähnlich einer Brieftasche wichtige Dokumente vereinen: Künftig soll man so bezahlen (mit dem digitalen Euro), sich ausweisen, Verwaltungsangelegenheiten regeln, Führerscheindokumente und viele weitere Unterlagen digital gebündelt an einem Ort verwalten können.
DeutschlandID ab Neujahr – Details zum Datenschutz weiter unklar
Das Vorhaben soll in Deutschland ab dem 1. Januar 2027 starten und perspektivisch EU-weit benutzbar sein. Offen scheint hingegen noch, wer die digitale Brieftasche realisiert: Im Oktober wurde darüber debattiert, dass Open-Source-Lösungen oder EU-Anbieter zu bevorzugen wären, um die nationale und europäische Souveränität zu wahren. Fragen zur möglichen Pseudonymisierung der Personendaten sollen berücksichtigt werden – falls dies bis Neujahr jedoch noch nicht umgesetzt ist, soll dies nachgebessert werden können, fordern die Fraktionen.
Die Anwendung solle freiwillig sein, betont man in einer Mitteilung aus dem Bundestag. Ob dies dauerhaft so bleibt, ist unklar. Das deutsche Gesetz garantiert kein Recht auf analoge Alternativen, lediglich auf EU-Ebene empfiehlt der EU-Rat in Artikel 5 Absatz 15 der EU-Verordnung 2024/1183 vage: „Die Mitgliedstaaten sollten den Zugang natürlicher oder juristischer Personen, die sich gegen die Verwendung einer europäischen Brieftasche für die Digitale Identität entscheiden, zu öffentlichen oder privaten Diensten weder direkt noch indirekt beschränken und alternative Lösungen zur Verfügung stellen“.

Sie müssenangemeldet sein um einen Kommentar oder eine Antwort schreiben zu können
Bitte loggen Sie sich ein
Die Sparda Bank Südwest wurde auch angegriffen.
Es wurden Manipulationen an Geldanlagen vorgenommen und zwar ohne Zustimmung der Kontoinhaber.
Man hüllt sich in Schweigen.
Sicherlich auch bloß Zufall? >>>US-Senator zu Cyber-Störungen: „Größter Zufall der Weltgeschichte“<<<